

 1189 Kundenrezensionen
Schnell die GWEB bestehen ohne Geldverschwendung
Wegen der Verlässlichkeit unserer Produkte haben schon zahlreiche Benutzer die GWEB zügig bestanden. Laut Statistiken dürfen Sie sich nach konzentriertem Gebruach innerhalb nur 20 bis 30 Stunden auf GWEB sehr gut vorbereiten. Viele Prüfungsteilnehmer haben schon ins Arbeitsleben eingestiegen. Die Freizeit ist sehr wenig, deswegen bieten wir die effizienten Zertifizierungsfragen, mit denen Sie die GWEB Prüfung innerhalb einer kurzen Zeit bestehen können.
Weil die Pass-Rate sehr hoch ist, können wir Ihnen garantieren, falls Sie die GWEB Zertifizierungsprüfung nicht schaffen, erstatten wir alle Ihre bezahlten Kosten. Sie brauchen nur, uns das Zeugnis per E-mail zu schichen. Wir tun unser Bestes, um Ihren finanziellen Verlust am möglichsten zu vermindern. Wir ZertFragen ist kundenorientiert und vertrauenswürdig!
Beste Zertifizierungsfragen der GIAC GWEB mit günstigem Preis
Durch langjärige Erforschungen und Bemühungen haben IT-Experten aus ZertFrafen die anspruchvollen Zertifizierungsfragen für GWEB gefertigt. Die zuverlässigen Zertifizierungsfragen enthalten echte Fragen aud den früheren GWEB Prüfungen. Fast jede Antworte der Prüfungsaufgaben hat ausführliche Erläuterungen, mit denen Sie die Fachkenntnisse der GWEB Prüfung gut beherrschen können.

Die Zertifizierungsfragen der GIAC GWEB (GIAC Certified Web Application Defender) von hoher Qualität kosten Sie nicht viel. Der Preis ist im Vergleich zu anderen Lieferanten sehr günstig. Außerdem bieten wir ab und zu Rabatte auf bestimmte Produkte. Deshalb können Sie sich uns vor dem Bezahlen der GWEB Zertifizierungsfragen online erkundigen, ob es zu jener Zeit einen Rabatt-Code für die GWEB Prüfung gibt.
Sie können sowohl online mit Kreditkarte zahlen oder direkt auf unser Konto überweisen. Ihre persönlichen Informationen werden von uns gut bewahrt, darum brauchen Sie keine Sorge zu machen. Nach dem Bezahlen werden Sie die Zertifizierungsfragen der GWEB sofort per E-mail erhalten.
Die GWEB Prüfung auf die geeigneteste Weise vorbereiten
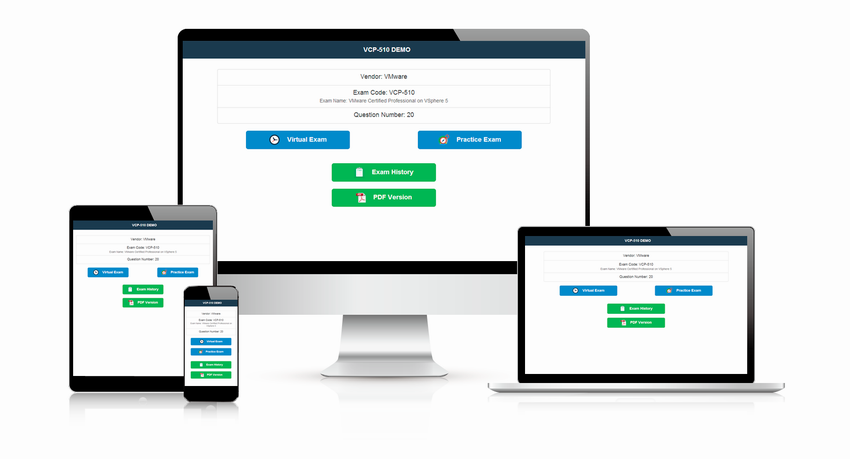
Jeder hat seine eigene Bevorzugung für die Prüfungsvorbereitung. Auf die geeigneteste Weise kann man sich am besten auf GWEB Prüfung vorbereiten. Das Technikteam von ZertFragen bietet insgesamt 3 Versionen von GWEB Prüfung, nämlich PDF, Online Test Engine sowie simulierte Prüfungssoftware. Alle drei Versionen enthalten die gleichen Zertifizierungsfragen der GWEB (GIAC Certified Web Application Defender), aber in unterschiedlicher Form. Deshalb hat jede Version ihre eigene Überlegenheit, z.B. mit PDF Version können Sie ohne Internet noch die Zertifizierungsfragen der GWEB lernen. Mit dem Simulationssoftware sind Sie in der Lage, die Prüfungsatmosphäre im voraus zu erleben. Dadurch wir Ihre Angst vor GWEB Prüfung weniger sein!
Um die geeigneteste Version auszuwählen, empfehlen wir, dass Sie vor dem Kauf die Demo von drei Versionen zur GWEB Prüfung probeweise zu gebrauchen. Demo ist natürlich kostenlos. Sie können sie auf unserer Webseite gratis herunterladen. Nach dem Kauf bieten wir noch einjährige Aktualisierungsdienst zur GWEB Zertifizierungsfragen. Sie können sie ganz unbesorgt benutzen. Wir glauben, mit der geeignetesten Version können Sie sich am besten auf die GWEB Prüfung vorbereiten.
Wir wünschen Ihnen herzlich, dass Sie mit Hilfe unserer Produkte das GWEB Zertifikat zügig erwerben und ein besseres Leben in der Zukunft führen können. Irgendwann Sie Fragen über GWEB Prüfung haben, können Sie mit uns online kontaktieren oder E-mail schicken!
Einfach und bequem zu kaufen: Um Ihren Kauf abzuschließen, gibt es zuvor nur ein paar Schritte. Nachdem Sie unser Produkt per E-mail empfangen, herunterladen Sie die Anhänge darin, danach beginnen Sie, fleißig und konzentriert zu lernen!
GIAC GWEB Prüfungsthemen:
| Abschnitt | Gewichtung | Ziele |
|---|---|---|
| Angriffe auf die ursprungsübergreifende Richtlinie und deren Abwehr | 5% | - Fehlerhafte Konfigurationen von CORS - CSRF-Angriffe und entsprechende Schutzmaßnahmen - Grundlagen der gleichen Ursprungsrichtlinie |
| Verschlüsselung und Schutz sensibler Daten | 8% | - Datenschutz und Tokenisierung - Kryptografie bei der Übertragung und Speicherung von Daten - Bewährte Verfahren zur sicheren Speicherung und Übertragung |
| Sicherheit von Webdiensten | 3% | - Sicherheit von SOAP, XML und WSDL - Angriffe auf Webdienste und deren Abwehr |
| AJAX-Technologien und zugehörige Sicherheitsstrategien | 3% | - AJAX-Architektur und damit verbundene Risiken - Bewährte Verfahren für eine sichere Umsetzung |
| Zugriffskontrolle und Autorisierungsstrategien | 12% | - Modelle der Zugriffskontrolle und deren Fehlerquellen - Durchsetzung von Zugriffsberechtigungen - Verhinderung von Rechteausweitungen |
| Eingabeprüfung und Abwehr von eingabebasierten Schwachstellen | 15% | - Verfahren zur Eingabeprüfung und Kodierung - SQL-Injection, XSS und Befehlseinschleusung - HTTP-Response-Splitting und weitere eingabebasierte Angriffe |
| Besonderheiten moderner Anwendungsframeworks und Serialisierung | 6% | - Sicherheit von REST-APIs und Mikrodiensten - Frameworkspezifische Sicherheitsrisiken - Schwachstellen bei Serialisierung und Deserialisierung |
| Grundlagen von Webanwendungen und HTTP | 10% | - Komponenten von Webanwendungen und deren Zusammenspiel - Häufige Angriffsarten und -wege - Grundlagen des HTTP-Protokolls |
| Webarchitektur und Konfigurationssicherheit | 10% | - Absicherung von Servern und Diensten - Grundsätze der Architekturgestaltung - Konfigurationsschwachstellen und deren Behebung |
| Authentifizierungsverfahren und bewährte Verfahren | 12% | - Authentifizierungsmethoden und deren Schwachstellen - Umsetzungs- und Prüfstrategien - Einmalanmeldung und Authentifizierung durch Dritte |
| Umfassende Sicherheitsprüfungen | 5% | - Erkennung und Behebung von Schwachstellen - Prüfverfahren und Werkzeuge |
| Proaktiver Schutz, Sicherheit beim Hochladen von Dateien und Reaktionsbereitschaft | 6% | - Protokollierung, Überwachung und Reaktion auf Sicherheitsvorfälle - Schutz vor automatisierten Angriffen und mehrschichtige Sicherheitskonzepte - Schwachstellen beim Hochladen von Dateien und entsprechende Kontrollen |
| Sitzungssicherheit und Integrität der Geschäftslogik | 10% | - Schwachstellen in der Geschäftslogik und deren Schutz - Sitzungsverwaltung und Sicherheit von Sitzungstoken - Sicherheitsattribute von Cookies |
| Zukunftsweisende Technologien und Websicherheit | 5% | - Neue Bedrohungen und Technologien - Browsersicherheit und neue Standards |
GIAC Certified Web Application Defender GWEB Prüfungsfragen mit Lösungen
Which of the following statements accurately describe the mitigation strategies against access control attacks?
(Choose Three).
Response:
- A. Access logs should be ignored unless there is a known security breach.
- B. Multi-factor authentication should be used wherever possible.
- C. All employees should have access to all systems to facilitate transparency and collaboration.
- D. Role-Based Access Control (RBAC) should be dynamically adjusted based on ongoing risk assessments.
- E. Regular penetration testing should be conducted to identify and mitigate vulnerabilities.
Antwort: B,D,E 🗳️
How does HTTP/2 improve web application performance compared to HTTP/1.1?
Response:
- A. It encrypts all traffic by default
- B. It uses a stronger encryption algorithm
- C. It provides built-in authentication mechanisms
- D. It reduces latency by allowing multiple requests over a single connection
Antwort: D 🗳️
Which of the following cryptographic techniques is commonly used to secure data in transit for web applications?
Response:
- A. AES encryption
- B. TLS/SSL
- C. MD5 hashing
- D. RSA encryption
Antwort: B 🗳️
What are common techniques to prevent input-related vulnerabilities in web applications?
(Choose two)
Response:
- A. Validating input length, type, and format
- B. Implementing output encoding for all user input
- C. Disabling input validation for specific users
- D. Allowing arbitrary input into SQL queries
Antwort: A,B 🗳️
Which of the following is a potential risk when business logic does not adequately validate user-supplied data?
Response:
- A. Manipulation of business logic to exploit unintended features.
- B. Decreased website loading speed.
- C. Excessive bandwidth consumption.
- D. Inadequate SEO performance.
Antwort: A 🗳️







Billinger -
Vor einigen Monaten entschluss ich mich, die Prüfung GIAC GWEB& GCLD abzulegen. Ich mochte kein Geld für Ausbildungskurs ausgeben, daher kaufte ich die neueste Studienführung von dieser zwei Prüfungen. Ich habe in der letzten Woche diese zwei Prüfungen bestanden. Vielen Dank für Ihre Hilfe!