Die ISO-IEC-27001-Lead-Auditor Korean Prüfung auf die geeigneteste Weise vorbereiten
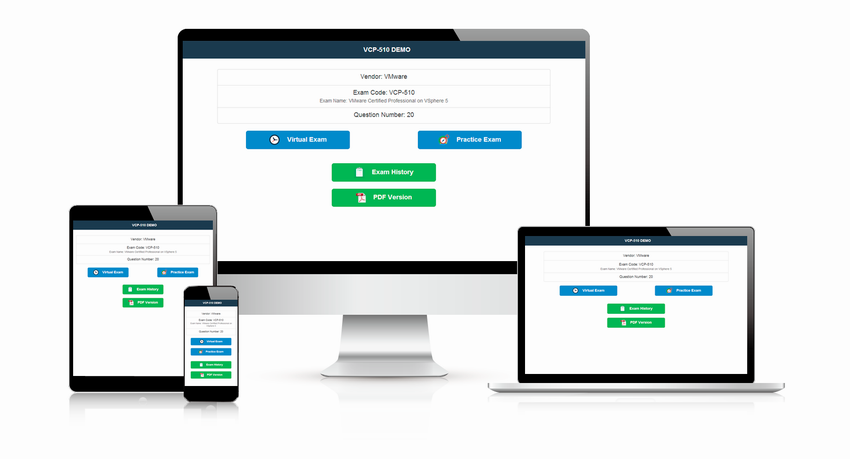
Jeder hat seine eigene Bevorzugung für die Prüfungsvorbereitung. Auf die geeigneteste Weise kann man sich am besten auf ISO-IEC-27001-Lead-Auditor Korean Prüfung vorbereiten. Das Technikteam von ZertFragen bietet insgesamt 3 Versionen von ISO-IEC-27001-Lead-Auditor Korean Prüfung, nämlich PDF, Online Test Engine sowie simulierte Prüfungssoftware. Alle drei Versionen enthalten die gleichen Zertifizierungsfragen der ISO-IEC-27001-Lead-Auditor Korean (PECB Certified ISO/IEC 27001 Lead Auditor exam (ISO-IEC-27001-Lead-Auditor Korean Version)), aber in unterschiedlicher Form. Deshalb hat jede Version ihre eigene Überlegenheit, z.B. mit PDF Version können Sie ohne Internet noch die Zertifizierungsfragen der ISO-IEC-27001-Lead-Auditor Korean lernen. Mit dem Simulationssoftware sind Sie in der Lage, die Prüfungsatmosphäre im voraus zu erleben. Dadurch wir Ihre Angst vor ISO-IEC-27001-Lead-Auditor Korean Prüfung weniger sein!
Um die geeigneteste Version auszuwählen, empfehlen wir, dass Sie vor dem Kauf die Demo von drei Versionen zur ISO-IEC-27001-Lead-Auditor Korean Prüfung probeweise zu gebrauchen. Demo ist natürlich kostenlos. Sie können sie auf unserer Webseite gratis herunterladen. Nach dem Kauf bieten wir noch einjährige Aktualisierungsdienst zur ISO-IEC-27001-Lead-Auditor Korean Zertifizierungsfragen. Sie können sie ganz unbesorgt benutzen. Wir glauben, mit der geeignetesten Version können Sie sich am besten auf die ISO-IEC-27001-Lead-Auditor Korean Prüfung vorbereiten.
Wir wünschen Ihnen herzlich, dass Sie mit Hilfe unserer Produkte das ISO-IEC-27001-Lead-Auditor Korean Zertifikat zügig erwerben und ein besseres Leben in der Zukunft führen können. Irgendwann Sie Fragen über ISO-IEC-27001-Lead-Auditor Korean Prüfung haben, können Sie mit uns online kontaktieren oder E-mail schicken!
Einfach und bequem zu kaufen: Um Ihren Kauf abzuschließen, gibt es zuvor nur ein paar Schritte. Nachdem Sie unser Produkt per E-mail empfangen, herunterladen Sie die Anhänge darin, danach beginnen Sie, fleißig und konzentriert zu lernen!
PECB ISO-IEC-27001-Lead-Auditor Korean Prüfungsplan:
| Thema | Einzelheiten |
|---|---|
| Thema 1 |
|
| Thema 2 |
|
| Thema 3 |
|
| Thema 4 |
|
| Thema 5 |
|
Referenz: https://pecb.com/pdf/candidate-handbooks/pecb-candidate-handbook-iso-27001-lead-auditor-mc.pdf
Beste Zertifizierungsfragen der PECB ISO-IEC-27001-Lead-Auditor Korean mit günstigem Preis
Durch langjärige Erforschungen und Bemühungen haben IT-Experten aus ZertFrafen die anspruchvollen Zertifizierungsfragen für ISO-IEC-27001-Lead-Auditor Korean gefertigt. Die zuverlässigen Zertifizierungsfragen enthalten echte Fragen aud den früheren ISO-IEC-27001-Lead-Auditor Korean Prüfungen. Fast jede Antworte der Prüfungsaufgaben hat ausführliche Erläuterungen, mit denen Sie die Fachkenntnisse der ISO-IEC-27001-Lead-Auditor Korean Prüfung gut beherrschen können.

Die Zertifizierungsfragen der PECB ISO-IEC-27001-Lead-Auditor Korean (PECB Certified ISO/IEC 27001 Lead Auditor exam (ISO-IEC-27001-Lead-Auditor Korean Version)) von hoher Qualität kosten Sie nicht viel. Der Preis ist im Vergleich zu anderen Lieferanten sehr günstig. Außerdem bieten wir ab und zu Rabatte auf bestimmte Produkte. Deshalb können Sie sich uns vor dem Bezahlen der ISO-IEC-27001-Lead-Auditor Korean Zertifizierungsfragen online erkundigen, ob es zu jener Zeit einen Rabatt-Code für die ISO-IEC-27001-Lead-Auditor Korean Prüfung gibt.
Sie können sowohl online mit Kreditkarte zahlen oder direkt auf unser Konto überweisen. Ihre persönlichen Informationen werden von uns gut bewahrt, darum brauchen Sie keine Sorge zu machen. Nach dem Bezahlen werden Sie die Zertifizierungsfragen der ISO-IEC-27001-Lead-Auditor Korean sofort per E-mail erhalten.
Schnell die ISO-IEC-27001-Lead-Auditor Korean bestehen ohne Geldverschwendung
Wegen der Verlässlichkeit unserer Produkte haben schon zahlreiche Benutzer die ISO-IEC-27001-Lead-Auditor Korean zügig bestanden. Laut Statistiken dürfen Sie sich nach konzentriertem Gebruach innerhalb nur 20 bis 30 Stunden auf ISO-IEC-27001-Lead-Auditor Korean sehr gut vorbereiten. Viele Prüfungsteilnehmer haben schon ins Arbeitsleben eingestiegen. Die Freizeit ist sehr wenig, deswegen bieten wir die effizienten Zertifizierungsfragen, mit denen Sie die ISO-IEC-27001-Lead-Auditor Korean Prüfung innerhalb einer kurzen Zeit bestehen können.
Weil die Pass-Rate sehr hoch ist, können wir Ihnen garantieren, falls Sie die ISO-IEC-27001-Lead-Auditor Korean Zertifizierungsprüfung nicht schaffen, erstatten wir alle Ihre bezahlten Kosten. Sie brauchen nur, uns das Zeugnis per E-mail zu schichen. Wir tun unser Bestes, um Ihren finanziellen Verlust am möglichsten zu vermindern. Wir ZertFragen ist kundenorientiert und vertrauenswürdig!
PECB Certified ISO/IEC 27001 Lead Auditor exam (ISO-IEC-27001-Lead-Auditor Korean Version) ISO-IEC-27001-Lead-Auditor-KR Prüfungsfragen mit Lösungen
귀하는 의료 서비스를 제공하는 요양원에서 정보 보안 관리 시스템(ISMS) 감사를 수행하고 있습니다.
감사 계획의 다음 단계는 정보 보안 사고 관리 프로세스를 검증하는 것입니다.
IT 보안 관리자는 정보 보안 사고 관리 절차(문서 참조 ID: ISMS_L2_16, 버전 4)를 제시합니다.
문서를 검토하던 중 "모든 정보 보안 취약점, 사건 및 사고는 발견 후 1시간 이내에 담당자(PoC)에게 보고해야 한다"는 문구를 발견했습니다. 직원들을 인터뷰한 결과, "취약점, 사건 및 사고"라는 문구의 의미에 대한 이해에 차이가 있음을 알게 되었습니다.
IT 보안 관리자는 6개월 전에 온라인 "정보 보안 처리" 교육 세미나를 실시했다고 설명했습니다. 인터뷰에 응한 모든 사람들은 보고 연습과 과정 평가에 참여하여 통과했습니다.
추가적인 감사 증거를 수집하기 위해 다른 영역을 더 조사하고 싶습니다. 유효한 감사 추적이 되지 않는 세 가지 옵션을 선택하십시오.
- A. 취약점을 모니터링하는 담당자(PoC)를 조직이 어떻게 관리하는지에 대한 추가 증거를 수집하십시오. (8.1항 관련)
- B. 조직이 정보 보안 사고로부터 어떻게 교훈을 얻고 개선하는지에 대한 증거를 더 많이 수집하십시오. (통제 항목 A.5.27과 관련됨)
- C. 조직이 정보 보안 사고 대응 교육을 어떻게 실시하고 그 효과를 어떻게 평가하는지에 대한 추가적인 증거를 수집하십시오. (7.2항 관련)
- D. 정보 보안 사고 발생 시 정보 보안을 유지하기 위해 정보 보안 사고 발생 지역을 어떻게 격리하는지에 대한 추가 증거를 수집합니다(통제 A.5.29 관련).
- E. 조직이 사업 연속성 계획을 어떻게 테스트하는지에 대한 추가 증거를 수집하십시오. (통제 항목 A.5.30과 관련됨)
- F. 정보 보안 사고가 적절한 채널을 통해 어떻게 보고되는지에 대한 추가 증거를 수집합니다(통제 항목 A.6.8과 관련됨).
- G. ISO 27035(정보 보안 사고 관리)가 내부 감사 기준으로 사용되는지 확인하기 위해 추가 증거를 수집하십시오. (8.13항 관련)
- H. 정보 보안 정책에 용어 및 정의가 포함되어 있는지에 대한 추가 증거를 수집하십시오. (통제 5.32와 관련됨)
Antwort: A,G,H 🗳️
Erklärung: (Nur für ZertFragen-Mitglieder sichtbar)
시나리오 8: EsBank는 9월부터 에스토니아 은행 부문에 은행 및 금융 솔루션을 제공합니다.
2010년. 이 회사는 전국에 100개가 넘는 ATM을 갖춘 30개 지점 네트워크를 보유하고 있습니다.
엄격하게 규제되는 산업에서 운영되는 EsBank는 데이터의 보안 및 개인 정보 보호와 관련된 많은 법률과 규정을 준수해야 합니다. 기술적 및 비기술적 통제를 구현하여 운영 전반에서 정보 보안을 관리해야 합니다. EsBank는 ISO/IEC에 기반한 ISMS를 구현하기로 결정했습니다.
27001은 보안을 강화하고 위험 관리를 강화하며 주요 법률 및 규정 요구 사항을 준수하기 때문에 선택되었습니다.
ISMS를 성공적으로 구현한 지 9개월 후, EsBank는 ISO/IEC 27001에 따라 독립 인증 기관에서 ISMS 인증을 받기로 결정했습니다. 인증 감사에는 EsBank의 모든 시스템, 프로세스, 기술이 포함되었습니다.
1단계와 2단계 감사는 공동으로 수행되었고 여러 가지 불일치 사항이 발견되었습니다. 첫 번째 불일치 사항은 EsBank의 정보 라벨링과 관련이 있었습니다. 이 회사에는 정보 분류 체계가 있었지만 정보 라벨링 절차가 없었습니다. 그 결과, 동일한 수준의 보호가 필요한 문서는 다르게 라벨링되었습니다(때로는 기밀로, 다른 경우에는 시급함).
모든 문서가 전자적으로 저장되었다는 점을 고려하면, 불일치는 미디어 처리에도 영향을 미쳤습니다. 감사팀은 샘플링을 사용하여 200개의 이동식 미디어 중 50개가 실수로 기밀로 분류된 민감한 정보를 저장하고 있다는 결론을 내렸습니다. 정보 분류 체계에 따르면, 기밀 정보는 이동식 미디어에 저장할 수 있지만 민감한 정보를 저장하는 것은 엄격히 금지되어 있습니다. 이는 다른 불일치를 표시했습니다.
그들은 불일치 사항 보고서를 작성하고 EsBank 담당자들과 감사 결론을 논의했으며, EsBank 담당자들은 발견된 불일치 사항에 대한 조치 계획을 2개월 이내에 제출하기로 합의했습니다.
EsBank는 감사팀 리더가 제안한 해결책을 수용했습니다. 그들은 물리적 형식과 전자적 형식 모두에 대한 분류 체계에 기반한 정보 라벨링 절차를 초안하여 불일치 사항을 해결했습니다.
이동식 미디어 절차도 이 절차를 기반으로 업데이트되었습니다.
감사가 완료된 지 2주 후, EsBank는 일반 행동 계획을 제출했습니다. 그곳에서 그들은 발견된 불일치 사항과 취해진 시정 조치를 다루었지만, 영향을 받은 시스템, 통제 또는 운영에 대한 세부 정보는 포함하지 않았습니다. 감사팀은 행동 계획을 평가하고 불일치 사항을 해결할 것이라고 결론지었습니다. 그러나 EsBank는 인증에 대한 불리한 권고를 받았습니다.
위의 시나리오를 토대로 다음 질문에 답하세요.
어떤 옵션이 인증에 대한 불리한 권장 사항을 정당화합니까? 시나리오 8을 참조하십시오.
- A. 정보 라벨링 절차의 부족과 관련된 사소한 불일치
- B. 이동식 미디어에 민감한 정보를 저장하는 것과 관련된 주요 불일치 사항
- C. 제출된 액션플랜의 비현실적인 날짜(2주)
Antwort: B 🗳️
Erklärung: (Nur für ZertFragen-Mitglieder sichtbar)
제3자 인증 감사 중에 감사 대상자가 문제 목록을 제시합니다. 다음 중 ISO/IEC 27001:2022에 따른 관리 시스템의 맥락에서 '외부' 문제를 구성하는 네 가지는 무엇입니까?
- A. 오래된 생산 장비와 관련된 생산성 저하
- B. 교육비 절감으로 인한 직원 역량 수준 저하
- C. 정부 정책의 변화로 인한 보조금 감소
- D. 인구 고령화로 인한 노동비 상승
- E. 관리 불량으로 인한 결근 증가
- F. 정부 제재로 인한 원자재 조달 불가
- G. 높은 인플레이션에 대한 대응으로 이자율이 상승
- H. 직원 휴가가 줄어들어 사기 저하
Antwort: C,D,F,G 🗳️
Erklärung: (Nur für ZertFragen-Mitglieder sichtbar)
귀하가 근무하는 데이터 센터는 현재 ISO/IEC27001:2022 인증을 추진하고 있습니다. 귀하의 초기 인증 방문을 준비하기 위해 귀하 그룹 내의 다른 데이터 센터에서 근무하는 동료가 여러 내부 감사를 수행했습니다. 그들은 올해 초에 ISO/IEC 27001:2022 인증을 획득했습니다.
귀사는 방금 내부 ISMS 감사원 자격을 취득했으며, 관리자는 외부 인증 기관이 도착하기 전에 최종 확인 차원에서 감사 프로세스와 감사 결과를 검토해 달라고 요청했습니다.
다음 중 ISO/IEC 27001:2022 요구 사항에 대한 적합성과 관련하여 우려되는 6가지 사항은 무엇입니까?
- A. 감사 프로그램은 ISO/IEC 27001:2022 요구 사항을 충족하기 위해 감사자가 감사하는 분야와 독립적이어야 한다고 명시하고 있습니다.
- B. 지금까지의 감사 보고서는 ISMS 프로세스의 효율성에만 초점을 맞추기 위해 핵심 성과 지표 정보를 사용했습니다.
- C. 감사 프로세스는 감사 결과가 최고 경영진이 아닌 '관련' 관리자에게 공개된다고 명시합니다.
- D. 감사 프로그램은 연간 불규칙한 간격으로 관리 검토가 이루어지고 있음을 보여줍니다.
- E. 감사 프로그램은 정보 보안 프로세스의 상대적 중요성을 고려하지 않습니다.
- F. 감사 프로그램은 감사 방법이나 감사 책임을 참조하지 않습니다.
- G. 감사 보고서는 하드카피(즉, 종이)로 보관되지 않습니다. 조직의 인트라넷에 ".POF 문서"로만 저장됩니다.
- H. 감사 프로그램은 이전 감사 결과를 고려하지 않습니다.
- I. 각 내부감사의 범위는 정의되었으나, 현재까지 수행된 감사에 대한 감사기준은 정의되지 않았습니다.
- J. 감사 프로그램에 따르면 ISMS에 대한 최고 경영진의 약속은 인증 방문 전에 감사되지 않습니다.
Antwort: B,D,E,H,I,J 🗳️
Erklärung: (Nur für ZertFragen-Mitglieder sichtbar)
감사인은 감사 대상자와 효과적으로 소통해야 합니다. 따라서 감사 대상자의 개인적 행동은 성공적인 감사를 보장하는 데 필요한 핵심 특성입니다. 아래에 특성과 간단한 관련 설명이 있습니다. 특성을 설명과 매치하세요.
Antwort:

Explanation:
The possible matches of the characteristics to the descriptions are:
* Tenacious: Persistent and focused on objectives
* Ethical: Fair, truthful, sincere, honest, discreet
* Diplomatic: Tactful in dealing with individuals
* Observant: Actively observing surroundings/activities
* Perceptive: Aware of and able to understand situations
* Open to improvement: Willing to learn from situations
Actively observing surroundings/activities = Observant
Fair, truthful, sincere, honest, discreet = Ethical
Persistent and focused on objectives = Tenacious
Willing to learn from situations = Open to improvement
Tactful in dealing with individuals = Diplomatic
Aware of and able to understand situations = Perceptive
These are the auditor's characteristics and their descriptions as defined by ISO 19011:2022, Clause
7.2.21. The auditor's personal behaviour is essential for building trust and confidence with the auditee and for ensuring the credibility and effectiveness of the audit12. References: 1: ISO 19011:2022, Guidelines for auditing management systems, Clause 7.2.2 \n2: PECB Certified ISO/IEC 27001 Lead Auditor Exam Preparation Guide, Domain 3: Fundamental audit concepts and principles
Seite 1 von 84 wird angezeigt.
Fragen 1-5 von 418 werden angezeigt.


 0 Kundenrezensionen