Schnell die CCTINF-MCS bestehen ohne Geldverschwendung
Wegen der Verlässlichkeit unserer Produkte haben schon zahlreiche Benutzer die CCTINF-MCS zügig bestanden. Laut Statistiken dürfen Sie sich nach konzentriertem Gebruach innerhalb nur 20 bis 30 Stunden auf CCTINF-MCS sehr gut vorbereiten. Viele Prüfungsteilnehmer haben schon ins Arbeitsleben eingestiegen. Die Freizeit ist sehr wenig, deswegen bieten wir die effizienten Zertifizierungsfragen, mit denen Sie die CCTINF-MCS Prüfung innerhalb einer kurzen Zeit bestehen können.
Weil die Pass-Rate sehr hoch ist, können wir Ihnen garantieren, falls Sie die CCTINF-MCS Zertifizierungsprüfung nicht schaffen, erstatten wir alle Ihre bezahlten Kosten. Sie brauchen nur, uns das Zeugnis per E-mail zu schichen. Wir tun unser Bestes, um Ihren finanziellen Verlust am möglichsten zu vermindern. Wir ZertFragen ist kundenorientiert und vertrauenswürdig!
Beste Zertifizierungsfragen der CREST CCTINF-MCS mit günstigem Preis
Durch langjärige Erforschungen und Bemühungen haben IT-Experten aus ZertFrafen die anspruchvollen Zertifizierungsfragen für CCTINF-MCS gefertigt. Die zuverlässigen Zertifizierungsfragen enthalten echte Fragen aud den früheren CCTINF-MCS Prüfungen. Fast jede Antworte der Prüfungsaufgaben hat ausführliche Erläuterungen, mit denen Sie die Fachkenntnisse der CCTINF-MCS Prüfung gut beherrschen können.

Die Zertifizierungsfragen der CREST CCTINF-MCS (CREST Certified Tester - Infrastructure - Multiple Choice & Scenario) von hoher Qualität kosten Sie nicht viel. Der Preis ist im Vergleich zu anderen Lieferanten sehr günstig. Außerdem bieten wir ab und zu Rabatte auf bestimmte Produkte. Deshalb können Sie sich uns vor dem Bezahlen der CCTINF-MCS Zertifizierungsfragen online erkundigen, ob es zu jener Zeit einen Rabatt-Code für die CCTINF-MCS Prüfung gibt.
Sie können sowohl online mit Kreditkarte zahlen oder direkt auf unser Konto überweisen. Ihre persönlichen Informationen werden von uns gut bewahrt, darum brauchen Sie keine Sorge zu machen. Nach dem Bezahlen werden Sie die Zertifizierungsfragen der CCTINF-MCS sofort per E-mail erhalten.
Die CCTINF-MCS Prüfung auf die geeigneteste Weise vorbereiten
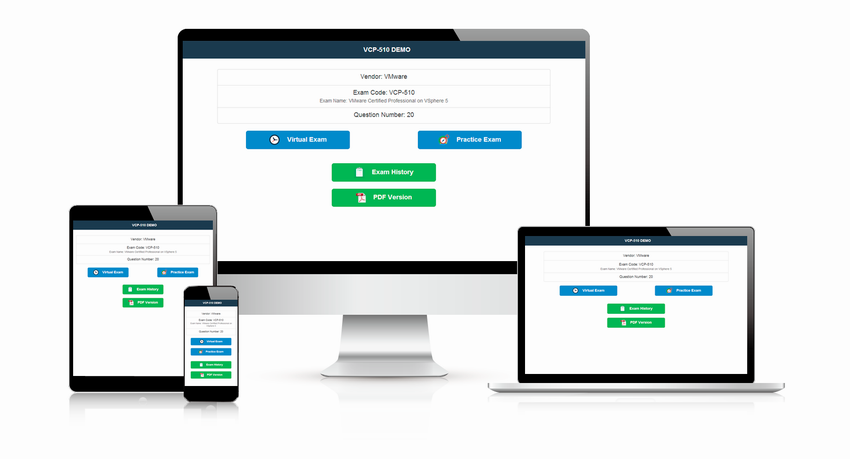
Jeder hat seine eigene Bevorzugung für die Prüfungsvorbereitung. Auf die geeigneteste Weise kann man sich am besten auf CCTINF-MCS Prüfung vorbereiten. Das Technikteam von ZertFragen bietet insgesamt 3 Versionen von CCTINF-MCS Prüfung, nämlich PDF, Online Test Engine sowie simulierte Prüfungssoftware. Alle drei Versionen enthalten die gleichen Zertifizierungsfragen der CCTINF-MCS (CREST Certified Tester - Infrastructure - Multiple Choice & Scenario), aber in unterschiedlicher Form. Deshalb hat jede Version ihre eigene Überlegenheit, z.B. mit PDF Version können Sie ohne Internet noch die Zertifizierungsfragen der CCTINF-MCS lernen. Mit dem Simulationssoftware sind Sie in der Lage, die Prüfungsatmosphäre im voraus zu erleben. Dadurch wir Ihre Angst vor CCTINF-MCS Prüfung weniger sein!
Um die geeigneteste Version auszuwählen, empfehlen wir, dass Sie vor dem Kauf die Demo von drei Versionen zur CCTINF-MCS Prüfung probeweise zu gebrauchen. Demo ist natürlich kostenlos. Sie können sie auf unserer Webseite gratis herunterladen. Nach dem Kauf bieten wir noch einjährige Aktualisierungsdienst zur CCTINF-MCS Zertifizierungsfragen. Sie können sie ganz unbesorgt benutzen. Wir glauben, mit der geeignetesten Version können Sie sich am besten auf die CCTINF-MCS Prüfung vorbereiten.
Wir wünschen Ihnen herzlich, dass Sie mit Hilfe unserer Produkte das CCTINF-MCS Zertifikat zügig erwerben und ein besseres Leben in der Zukunft führen können. Irgendwann Sie Fragen über CCTINF-MCS Prüfung haben, können Sie mit uns online kontaktieren oder E-mail schicken!
Einfach und bequem zu kaufen: Um Ihren Kauf abzuschließen, gibt es zuvor nur ein paar Schritte. Nachdem Sie unser Produkt per E-mail empfangen, herunterladen Sie die Anhänge darin, danach beginnen Sie, fleißig und konzentriert zu lernen!
CREST CCTINF-MCS Prüfungsthemen:
| Abschnitt | Ziele |
|---|---|
| Thema 1: Webtechnologien | - Webarchitektur, Anwendungsaufklärung und Authentifizierung - Injektionsschwachstellen, XSS, Request Forgery und Eingabevalidierung - Sitzungen, Cookies, Kryptografie, APIs und Anwendungslogikfehler |
| Thema 2: Netzwerke und Netzwerkdienste | - Gängige Netzwerkdienste, Authentifizierung und Konfigurationsschwächen - Netzwerkprotokolle, Scanning, Enumeration und Diensterkennung |
| Thema 3: Grundlegende technische Fähigkeiten | - Sicherheitsprinzipien, Schwachstellenanalyse und Testwerkzeuge - Gängige Angriffstechniken und Sicherheitskontrollen |
| Thema 4: Datenbanken | - SQL-Injektion, NoSQL-Injektion und Datenbank-Sicherheitsschwächen - Datenbanktechnologien, Authentifizierung, Berechtigungen und Konfiguration |
| Thema 5: Linux und UNIX Sicherheitsbewertung | - Linux und UNIX Exploitation, Privilegienerweiterung und Post-Exploitation - Host-Erkennung, Netzwerk-Enumeration und Dateiberechtigungen |
| Thema 6: Virtualisierung und Containerisierung | - Container, Docker, Kubernetes und Containersicherheit - Virtualisierungsplattformen, Sicherheit virtueller Maschinen und Escape-Risiken |
| Thema 7: Social Skills und Assessment Management | - Recht, Compliance, Ethik und berufliche Verantwortung - Berichterstattung, Kommunikation und Assessment Management - Auftragslebenszyklus und Penetrationstests-Methodologien |
| Thema 8: Cloud-Sicherheit | - Cloud-Dienste, Expositionsrisiken und Sicherheitskontrollen - Cloud-Infrastruktur, Identitäts- und Zugriffsmanagement sowie Fehlkonfigurationen |
| Thema 9: Informationsbeschaffung im Internet und Aufklärung | - Öffentliche Informationsquellen, Suchmaschinen und Informationslecks - DNS, Domain-Enumeration und Aufklärungstechniken |
| Thema 10: Microsoft Windows Sicherheitsbewertung | - Windows-Enumeration, Berechtigungen und Passwortsicherheit - Active Directory, Privilegienerweiterung und Post-Exploitation |
| Thema 11: Social Engineering und macOS Sicherheitsbewertung | - Phishing, Vishing und verwandte Social-Engineering-Techniken - macOS-Aufklärung, Berechtigungen, Passwörter und Exploitation |
| Thema 12: Physische Sicherheit | - Schlösser, Manipulationserkennung, Plattformintegrität und Bootsicherheit - Festplattenverschlüsselung, Wiederherstellungsmechanismen und Authentifizierung |
| Thema 13: Sichere Entwicklungsprozesse | - Sichere Codierungspraktiken und Sicherheit im Entwicklungslebenszyklus - Infrastructure as Code und Sicherheit von Code-Repositories |


 0 Kundenrezensionen